
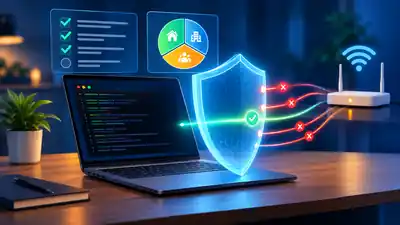
Komputer Linux yang terhubung ke Wi-Fi rumah, jaringan kantor, atau hotspot publik tetap bisa menjalankan layanan yang menerima koneksi dari perangkat lain. Berbagi berkas, desktop jarak jauh, server web lokal, dan SSH adalah beberapa contohnya. Layanan itu berguna, tetapi tidak semuanya perlu dapat dijangkau dari seluruh jaringan.
Di sinilah firewall berperan. Ia menerapkan aturan tentang lalu lintas jaringan yang boleh masuk, keluar, atau diteruskan. Kita tidak harus menjadi administrator jaringan untuk memakainya. Pengguna desktop cukup memahami beberapa aturan dasar dan tahu layanan apa yang memang perlu dibuka.

Apa yang dilakukan firewall Linux?
Firewall menyaring paket jaringan berdasarkan aturan. Salah satu hal yang sering diperiksa adalah port, yaitu nomor logis yang dipakai layanan untuk menerima koneksi. Misalnya, layanan web lazim menggunakan TCP port 80 atau 443, sedangkan SSH biasanya memakai TCP port 22. Port yang terbuka bukan otomatis celah keamanan, tetapi layanan yang mendengarkannya perlu memang diperlukan dan dipelihara.
Di dalam Linux, penyaringan paket dilakukan oleh subsistem kernel bernama Netfilter. UFW (Uncomplicated Firewall) menyediakan antarmuka yang lebih sederhana untuk mengatur aturan tersebut dan lazim dipakai pada Ubuntu. firewalld menawarkan pengelolaan dinamis dengan konsep zone, yaitu kelompok aturan berdasarkan tingkat kepercayaan jaringan, dan umum dijumpai pada Fedora serta keluarga Red Hat.
Firewall bukan antivirus, bukan pengganti pembaruan keamanan, dan tidak mengenkripsi lalu lintas. Ia juga berbeda dari firewall pada router. Firewall di komputer mengatur akses ke komputer itu sendiri, termasuk ketika laptop berpindah dari jaringan rumah ke jaringan publik.
Periksa dahulu layanan yang sedang mendengarkan
Sebelum mengubah aturan, cari tahu apakah ada layanan yang menerima koneksi. Pada Ubuntu, Fedora, Debian, dan banyak distribusi lain, perintah berikut dapat dijalankan dari terminal Bash:
sudo ss -utlnpOpsi -t dan -u menampilkan soket TCP dan UDP, -l membatasi hasil ke soket yang sedang mendengarkan, -n menampilkan nomor secara langsung, dan -p membantu mengenali proses pemiliknya. Hak administrator diperlukan agar informasi proses lebih lengkap.
Jangan panik ketika melihat port. Kenali dulu nama proses dan fungsi aplikasinya. Jika sebuah layanan tidak dibutuhkan, lebih baik meninjau konfigurasi layanan tersebut daripada sekadar menambahkan aturan firewall secara acak. Dokumentasi keamanan Ubuntu juga menekankan pentingnya meminimalkan layanan jaringan yang terekspos.
Ubuntu dan Debian: pengaturan dasar dengan UFW
Periksa lebih dahulu apakah UFW sudah tersedia dan aktif:
sudo ufw status verboseJika perintah belum ditemukan, pada Ubuntu atau Debian yang memakai APT paketnya dapat dipasang dengan:
sudo apt update
sudo apt install ufw
Untuk komputer desktop biasa, kebijakan awal yang mudah dipahami adalah menolak koneksi masuk yang tidak diminta sambil tetap mengizinkan koneksi keluar. Atur kebijakannya terlebih dahulu:
sudo ufw default deny incoming
sudo ufw default allow outgoing
Peringatan penting untuk pengguna SSH: bila komputer dikelola dari jarak jauh melalui SSH, izinkan port SSH yang benar sebelum mengaktifkan firewall. Untuk konfigurasi standar yang memakai port 22 dan profil OpenSSH tersedia, gunakan:
sudo ufw allow OpenSSHJika server memakai port khusus, misalnya 2222, aturan harus disesuaikan:
sudo ufw allow 2222/tcpPastikan nomor port tersebut benar-benar sama dengan konfigurasi layanan SSH. Mengaktifkan kebijakan penolakan tanpa aturan yang sesuai dapat memutus akses jarak jauh, terutama ketika kamu tidak mempunyai akses fisik atau konsol pemulihan.
Setelah memeriksa aturan, aktifkan firewall:
sudo ufw enable
sudo ufw status verbose
Untuk melihat aturan beserta nomor urutnya, gunakan sudo ufw status numbered. UFW juga mengenali profil aplikasi; daftar yang tersedia dapat dilihat dengan sudo ufw app list. Membuka profil layanan biasanya lebih mudah dipahami daripada mengingat setiap nomor port.
Jangan membuka port hanya karena sebuah tutorial menyuruhnya. Jika kamu memang menjalankan server web lokal, misalnya, buka layanan HTTP hanya ketika perangkat lain benar-benar perlu mengaksesnya. Untuk layanan yang hanya boleh dipakai dari jaringan rumah, batasi sumbernya ke rentang alamat lokal yang sesuai, bukan seluruh internet. Rentang alamat setiap jaringan bisa berbeda, jadi jangan menyalin contoh CIDR tanpa memeriksanya.
Fedora: memahami zone pada firewalld
Di Fedora, periksa status firewalld terlebih dahulu. Jangan langsung memasang atau menjalankan pengelola firewall kedua jika sistem sudah memiliki layanan yang aktif:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --get-default-zone
sudo firewall-cmd --list-all
Perintah pertama menunjukkan apakah daemon berjalan. Perintah berikutnya menampilkan zona yang sedang dipakai antarmuka jaringan dan zona bawaan. Nama zona tidak selalu public; bisa saja berbeda menurut konfigurasi koneksi dan distribusi. Karena itu, lihat hasilnya sebelum menyalin contoh aturan.
Jika firewalld memang belum terpasang dan kamu memilihnya sebagai pengelola firewall, paket pada Fedora dapat dipasang dan layanannya diaktifkan dengan:
sudo dnf install firewalld
sudo systemctl enable --now firewalld
Perintah tersebut mengubah layanan sistem. Jalankan hanya setelah memastikan tidak ada pengelola firewall lain yang sedang mengendalikan aturan jaringan. Setelah itu, periksa kembali zona aktif dengan sudo firewall-cmd --get-active-zones.
firewalld menyediakan daftar layanan bernama, sehingga kita tidak harus selalu mengingat nomor port. Misalnya, jika komputer memang menjalankan SSH dan harus menerima koneksi dari jaringan, aturan berikut dapat dipakai pada zona aktif bernama public:
sudo firewall-cmd --permanent --zone=public --add-service=ssh
sudo firewall-cmd --reload
sudo firewall-cmd --zone=public --query-service=ssh
Ganti public dengan nama zona yang benar-benar terikat pada antarmuka jaringanmu. Jangan membuka SSH jika kamu tidak menjalankan server SSH atau tidak membutuhkannya. Untuk aplikasi khusus yang tidak memiliki definisi layanan, port dapat ditambahkan secara eksplisit, misalnya 8080/tcp, tetapi lakukan itu hanya setelah memastikan aplikasi memang mendengarkan pada port tersebut dan akses dari jaringan luar diperlukan.
Satu hal penting pada firewalld adalah pemisahan konfigurasi runtime dan permanent. Perubahan tanpa opsi --permanent berlaku pada konfigurasi yang sedang berjalan dan dapat hilang saat layanan dimuat ulang. Perubahan dengan --permanent disimpan, tetapi belum langsung berlaku sampai konfigurasi dimuat ulang atau sistem dinyalakan ulang. Setelah --reload, periksa kembali hasilnya. Reload juga mengganti perubahan runtime sementara yang belum disimpan.
Jangan mengelola aturan dari dua alat sekaligus
UFW dan firewalld sama-sama mengelola aturan penyaringan jaringan di Linux. Pilih satu pengelola untuk satu sistem, lalu gunakan alat itu secara konsisten. Mengaktifkan dua daemon atau mencampur aturan manual dari beberapa alat dapat membuat konfigurasi sulit dipahami dan menyulitkan diagnosis ketika akses jaringan tiba-tiba gagal. Pengguna tingkat lanjut memang dapat mengelola Netfilter langsung dengan nftables, tetapi itu membutuhkan pemahaman yang lebih mendalam dan sebaiknya tidak dicampur sembarangan dengan pengelola tingkat tinggi.
Pertanyaan yang sering muncul
Apakah firewall wajib untuk laptop yang hanya dipakai browsing?
Tidak selalu harus diaktifkan dengan aturan rumit. Instalasi desktop Ubuntu secara bawaan dirancang meminimalkan layanan jaringan yang mendengarkan. Meski begitu, firewall host dapat menjadi lapisan pertahanan tambahan, terutama saat laptop berpindah jaringan atau setelah memasang aplikasi yang membuka layanan masuk.
Apakah firewall membuat internet lebih lambat?
Untuk penggunaan desktop biasa dengan aturan sederhana, dampaknya umumnya tidak terasa. Masalah yang lebih sering muncul justru aturan yang terlalu luas atau terlalu ketat sehingga aplikasi, printer, atau layanan lokal tidak dapat berkomunikasi.
Kalau printer jaringan tidak terdeteksi, apakah firewall penyebabnya?
Bisa, tetapi bukan satu-satunya kemungkinan. Periksa dahulu apakah perangkat berada pada jaringan yang sama dan layanan pencetakan berjalan. Jika memang perlu, buat pengecualian yang hanya mengizinkan jaringan lokal dan layanan yang dibutuhkan. Hindari membuka semua koneksi masuk hanya untuk mengatasi satu masalah perangkat.
Intinya: buka yang dibutuhkan, tutup sisanya
Memakai firewall bukan perlombaan untuk mengumpulkan sebanyak mungkin aturan. Mulailah dengan memeriksa layanan yang mendengarkan, pilih satu pengelola yang sesuai dengan distribusi, dan izinkan hanya layanan yang benar-benar dibutuhkan. Jika mengelola server jarak jauh, siapkan aturan SSH sebelum mengaktifkan kebijakan penolakan koneksi masuk. Setelah perubahan, periksa kembali status dan uji layanan yang memang harus dapat diakses.
Referensi resmi
- Ubuntu Security Documentation: Firewall
- Ubuntu Security Documentation: No Open Ports
- Ubuntu Manpage: ufw
- Dokumentasi resmi firewalld
- firewalld HowTo: Open a Port or Service
- firewalld Manual: firewall-cmd
Tinggalkan Balasan